
SOCKSプロキシとHTTPプロキシの主な違いは、通信を中継する際にHTTPの内容を解釈するかどうかです。 HTTPプロキシはWeb通信に適しており、ブラウザやAPIクライアントで設定しやすいのが特徴です。SOCKS5はアプリケーションの通信内容を解釈せずに中継するため、Web以外のTCP通信にも使えます。UDPも規格上は扱えますが、クライアントと提供サービスの両方が対応している必要があります。
選び方の目安は、次のとおりです。
- Web閲覧・API・Webスクレイピングが中心なら、HTTPプロキシから検討する。
- Web以外のアプリや、対応環境でのUDP中継が必要なら、SOCKS5を検討する。
- 安全性を重視する場合は、プロキシの種類に加えて、TLSによる暗号化とDNSの経路を確認する。
どちらを選んでも、通信速度や匿名性が自動的に高まるわけではありません。この記事では、特に断りのない限り、SOCKSプロキシのうちSOCKS5を扱います。
SOCKS5とHTTPプロキシの違いを比較表で確認
SOCKSとHTTPの違い(socks vs http proxy)は、対応する通信と設定方法を比べると整理しやすくなります。
| 比較項目 | HTTPプロキシ | SOCKS5プロキシ |
|---|---|---|
| 基本的な仕組み | HTTPリクエストを解釈して中継する | 接続先のアドレスとポートを受け取り、データを中継する |
| 主な用途 | Web閲覧、API、Webスクレイピング | 幅広いTCPアプリ、対応環境でのUDP通信 |
| HTTPSサイトへの接続 | 通常はCONNECTでトンネルを作る | TCP接続を中継し、その上でTLS通信を行う |
| HTTPヘッダーの処理 | 読み取れるHTTP通信なら、検査や書き換えが可能 | SOCKS5の機能としては行わない |
| キャッシュ・フィルタリング | 製品や設定により対応 | SOCKS5自体には含まれない |
| DNS名前解決 | 通常は接続先ホスト名をプロキシへ渡す | クライアントの設定により、ローカル側またはプロキシ側で実行 |
| UDP | 一般的なHTTPプロキシでは扱わない | UDP ASSOCIATEに双方が対応していれば利用可能 |
| ブラウザとの相性 | 対応範囲が広く、認証も設定しやすい | 認証付きSOCKS5の対応に制約がある場合がある |
| それ自体による暗号化 | なし。HTTPSプロキシ接続は別途TLSを使用 | なし |
| 速度 | 回線、接続先、負荷などによる | 回線、接続先、負荷などによる |
HTTPとSOCKS5は、どちらが上位という関係ではありません。使うアプリが対応する方式と、流したい通信の種類を先に確認すると、選択を絞り込めます。
HTTPプロキシとは?HTTPSサイトにも使える仕組み

HTTP通信の中継を示す概念図です。匿名性や暗号化を保証するものではありません。
HTTPプロキシは、ブラウザなどのクライアントとWebサーバーの間に入り、HTTPリクエストとレスポンスを中継するサーバーです。クライアントは、接続先へ直接通信する代わりに、指定されたプロキシのホストとポートへ接続します。
HTTPリクエストを処理する場合
暗号化されていないHTTPサイトへのアクセスでは、クライアントは次のように、接続先URLを含むリクエストをプロキシに送れます。
GET http://example.com/page HTTP/1.1
Host: example.com
プロキシは、リクエストのメソッド、ヘッダー、本文などを読み取れます。そのため、製品の機能や設定に応じて、アクセス先の制限、ログの記録、キャッシュ、ヘッダーの追加・削除などを行えます。
企業内でWebアクセスを管理したい場合や、HTTP単位で通信を制御したい場合に向いています。一方、平文のHTTP通信は中継者からも読み取れるため、機密情報の送受信には適しません。
HTTPSへの接続ではCONNECTを使う
HTTPプロキシでも、HTTPSサイトには接続できます。 一般的には、クライアントが次のようなCONNECTリクエストを送ります。
CONNECT example.com:443 HTTP/1.1
Host: example.com:443
プロキシが接続を許可すると、クライアントと接続先の間にトンネルができます。その中でクライアントとWebサーバーがTLS接続を確立し、HTTPSのデータをやり取りします。この動作は、RFC 9110のCONNECT仕様で定義されています。
通常のCONNECTトンネルでは、プロキシは接続先ホスト名、ポート、通信量、タイミングなどを把握できますが、TLSで暗号化されたHTTPヘッダーや本文は読み取れません。企業ネットワークなどで行うTLSインスペクションは別の仕組みであり、クライアント側への信頼済み証明書の配布などが必要です。
HTTPプロキシが得意なこと・苦手なこと
HTTPプロキシは、ブラウザ、HTTPライブラリ、APIツールでの対応が広く、Web用途に導入しやすい方式です。認証やHTTP単位の制御を既存の仕組みに組み込みやすい点も利点です。
一方、任意のアプリ通信やUDPを扱うための汎用的な仕組みではありません。CONNECTは技術的にはHTTP以外のTCP通信もトンネル化できますが、利用できるポートや接続先はプロキシのポリシーに制限されることがあります。「TCPだから必ず通る」とは考えないようにしましょう。
SOCKS5プロキシとは?Web以外の通信も中継できる

SOCKS5による中継の概念図です。UDPの利用には、クライアントとサービス双方の対応が必要です。
SOCKS5は、接続先のIPアドレスまたはドメイン名とポート番号を受け取り、クライアントに代わって接続するプロトコルです。HTTPのメソッドやヘッダーを解釈する必要がないため、HTTPに限らず、メール、データベース接続、SSHなどのTCP通信も中継できます。
ただし、アプリ自体がSOCKS5に対応しているか、対応するローカル中継ソフトなどを使う必要があります。OSにプロキシを設定しただけで、すべてのアプリ通信がSOCKS5経由になるとは限りません。
SOCKS5ではどのように接続する?
基本的な流れは、次の3段階です。
- クライアントとプロキシが認証方式を決め、必要に応じて認証する。
- クライアントが接続先のアドレスとポートを指定する。
- プロキシが接続を確立し、双方のデータを中継する。
SOCKS5のアドレス形式やUDP中継の仕組みは、RFC 1928に定義されています。UDPを使う場合は、TCP接続とは別に、UDP ASSOCIATEによる中継が必要です。
SOCKS4とSOCKS5の違い
| 項目 | SOCKS4 | SOCKS5 |
|---|---|---|
| TCP中継 | 対応 | 対応 |
| UDP中継 | 非対応 | 規格上は対応 |
| 認証 | SOCKS5のような方式交渉はない | 認証方式を交渉できる |
| IPv6アドレス | 標準では非対応 | 規格上は対応 |
| ドメイン名の指定 | SOCKS4a拡張で対応 | 対応 |
新しく環境を構築するなら、通常はSOCKS5を検討します。ただし、SOCKS5という表記だけでは、UDP、IPv6、すべての認証方式に対応しているとは判断できません。実際に利用するエンドポイントの仕様を確認してください。
SOCKS5がHTTPの内容を解釈しないことと、暗号化は別
SOCKS5は、HTTPヘッダーの書き換えやキャッシュをプロトコルの機能として行いません。しかし、内容を解釈せずに転送することは、内容を読み取れないことを意味しません。 暗号化されていないデータは、中継サーバーや通信経路上で観測される可能性があります。
また、一般的なSOCKS5のユーザー名・パスワード認証にも、それ自体で認証情報を暗号化する機能はありません。アプリの通信にはHTTPSやSSHを使い、必要に応じてプロキシまでの経路も暗号化する設計が必要です。
HTTP・HTTPS・SOCKS5は何が違う?暗号化する区間で整理
「HTTPプロキシとHTTPSプロキシの違い」や「SOCKS5とHTTPSのどちらが安全か」を考えるときは、HTTPSが何を指しているかを確認しましょう。
| 用語 | 意味 | 暗号化される範囲 |
|---|---|---|
| HTTPプロキシ | HTTPリクエストやCONNECTを受け付ける中継サーバー | HTTPプロキシというだけでは暗号化されない |
| HTTPSサイト | TLSを使う接続先のWebサイト | 通常はクライアントと接続先の間のHTTPデータ |
| HTTPSプロキシ | クライアントからプロキシへの接続にTLSを使う方式 | クライアントとプロキシの間 |
| SOCKS5プロキシ | TCPや、対応環境でのUDPを中継する方式 | SOCKS5自体による暗号化はない |
たとえば、http://で指定したプロキシ経由でも、https://example.comへの通信内容は通常TLSで保護されます。ただし、プロキシへ送るCONNECTリクエストなどまで、その接続先サイトのTLSが保護してくれるわけではありません。
反対に、HTTPSプロキシを使っても、接続先が平文HTTPなら、プロキシから接続先までの区間は暗号化されません。
HTTPプロキシ経由でHTTPSサイトへ接続
クライアント ── HTTPプロキシ ── HTTPSサイト
  └──────── サイトとのTLS通信 ────────┘
  ※通常のCONNECTトンネルの場合

HTTPSプロキシへの接続
クライアント ── TLS ── HTTPSプロキシ ── 接続先
  └ プロキシまで暗号化 ┘    ※以降は接続先の方式による
なお、提供サービスが「HTTPS対応」と書いていても、HTTPSサイトをCONNECTで利用できるという意味の場合があります。プロキシそのものへTLSで接続できるかは、別に確認する必要があります。
選ぶ前に確認したい5つのポイント
1. アプリと通信方式の組み合わせ
Web閲覧やREST APIはHTTPプロキシで扱いやすい用途です。SOCKS5は、HTTP以外のTCPアプリにも選択肢を広げられます。
ただし、アプリがHTTPプロキシの設定しか受け付けない場合、接続先をSOCKS5サーバーに変更するだけでは動きません。両方式を変換するローカル中継などを導入するなら、その認証、アクセス制御、障害時の挙動も管理対象になります。
ゲーム、音声通話、P2Pでは、TCP接続に成功しても必要なUDP通信が通らないことがあります。HTTP/3で使われるQUICもUDPベースです。通常のHTTP CONNECTトンネルやTCP専用のSOCKS5エンドポイントで、UDPがそのまま使えるわけではありません。
2. DNSをどこで解決するか
DNSは、ドメイン名をIPアドレスに変換する仕組みです。プロキシを使っていても、DNS問い合わせだけは自分の回線から送られることがあります。
HTTPプロキシでは、通常はリクエストやCONNECTの宛先としてホスト名をプロキシへ渡します。SOCKS5では、クライアントがIPアドレスを渡すか、ホスト名を渡すかで名前解決の場所が変わります。
curlやPython Requestsでは、次の区別が重要です。
| 指定方法 | 接続先の名前解決 |
|---|---|
socks5:// |
ローカル側で解決する |
socks5h:// |
ホスト名をプロキシへ渡し、プロキシ側で解決する |
curlの--socks5-hostname |
プロキシ側で解決する |
このURL表記はクライアントの実装によるもので、すべてのアプリで使えるわけではありません。ブラウザなどでは、「プロキシ経由でDNSを解決する」といった専用設定になっている場合もあります。
地域別の表示を検証するなら、出口IPとDNSの経路をそろえると、環境差を切り分けやすくなります。ただし、プロキシ側でDNSを解決しても、Webサイトの表示地域が必ず一致するとは限りません。Cookie、アカウント設定、言語設定なども影響します。
3. 速度はプロトコル名ではなく実測で判断する
SOCKS5はHTTPを解析しないため、処理が単純になる場合があります。一方、HTTPプロキシでは、接続の再利用や、利用可能な場面でのキャッシュが効率につながります。
実際の応答時間には、出口サーバーまでの距離、回線の混雑、接続先の処理時間、TLS接続、同時接続数などが大きく影響します。「SOCKS5なら必ず速い」「HTTPなら必ず遅い」とは言えません。
比較するときは、接続先URL、出口地域、同時接続数、データ量、再試行回数をそろえ、応答時間と成功率を複数回測定しましょう。
4. 認証方式とブラウザ対応
プロキシの認証には、ユーザー名・パスワードや、接続元IPの許可リストなどがあります。必要な方式は、サービスやエンドポイントによって異なります。
HTTPプロキシの認証は多くのブラウザや自動化ツールで扱いやすい一方、認証付きSOCKS5には制約がある場合があります。特にChromeなどのChromium系ブラウザやPlaywrightでは、「SOCKS5サーバーを指定できる」ことと「SOCKS5のユーザー名・パスワード認証が使える」ことを分けて確認してください。
5. IPの種類とプロキシの方式は別に選ぶ
HTTP・SOCKS5は通信方式です。住宅用、モバイル、データセンターといった区分は、出口IPが属するネットワークの種類を表します。
SOCKS5だから住宅用IPになるわけではなく、HTTPだからデータセンターIPになるわけでもありません。地域、IPの固定・ローテーション、必要なセッション維持時間と合わせて検討しましょう。住宅用IPが必要な用途では、Socks5.IOのローテーション型住宅用プロキシで提供条件を確認できます。
用途別:HTTPとSOCKS5のどちらを選ぶ?
| 用途・要件 | 最初に検討する方式 | 確認すること |
|---|---|---|
| 通常のWeb閲覧 | HTTP | HTTPS接続、認証、ブラウザの設定 |
| REST API・GraphQL | HTTP | ライブラリの対応、タイムアウト、環境変数 |
| Webスクレイピング | HTTPを基本に検討 | ツールの対応、対象サイトの利用条件、リクエスト頻度 |
| 認証付きのブラウザ自動化 | HTTP | ブラウザとツールのバージョン、実際の出口IP |
| メール・データベースなどのTCPアプリ | SOCKS5 | アプリ側のSOCKS5対応、通信の暗号化 |
| UDPを使うゲーム・音声アプリ | UDP対応のSOCKS5 | アプリとサービス双方のUDP ASSOCIATE対応 |
| プロキシ側でのDNS解決を明示したい | SOCKS5のリモートDNS設定など | クライアントの指定方法と実際のDNS経路 |
| HTTP単位のフィルタリング | HTTP | 暗号化された通信を扱う範囲、管理ポリシー |
| プロキシまでの経路を暗号化したい | HTTPSプロキシなど | クライアント側の対応、証明書の検証 |
Webスクレイピング・市場調査
PythonのHTTPライブラリや一般的な収集ツールを使うなら、HTTPプロキシが実用的な出発点です。SOCKS5は、ツールが対応していて、リモートDNSやHTTP以外の通信も必要な場合に検討できます。
収集の安定性には、方式の違いだけでなく、出口IPの品質、地域、セッションの維持、リクエスト間隔が影響します。市場ごとの公開情報を調べる場合は、市場調査向けプロキシの用途も参考になります。
地域別の検索結果を確認するなら、SERP監視・検索順位チェック向けプロキシで対象地域や運用条件を確認しましょう。プロキシを変更しても、検索順位の再現やアクセス制限の回避が保証されるわけではありません。対象サイトの利用規約、robots.txt、APIの利用条件、レート制限に従った設計が必要です。

ゲーム・動画・音声通話・ファイル転送
SOCKS5は、対応するアプリで幅広い通信を中継できます。ただし、動画アプリがSOCKS5に対応しているとは限らず、音声通話やゲームにはUDPが必要な場合があります。P2Pでは、ピア探索や外部からの着信接続がプロキシの仕様に合わないこともあります。
遅延に敏感な用途では、平均応答時間だけでなく、ジッター、パケット損失、接続の安定性も確認してください。SOCKS5を使うだけでPingが下がるわけではありません。
社内ネットワークの管理
HTTP単位のアクセス制御やログ管理が必要なら、HTTPプロキシが適しています。ただし、通常のCONNECTではHTTPSの本文を検査できません。TLSインスペクションを行う場合は、証明書の配布、検査の対象範囲、社内規程などを別途設計します。
HTTP・SOCKS5プロキシの設定例
以下は、接続方式とDNSの指定方法を説明する設定例です。実際のSocks5.IOアカウントを使った接続検証は行っていません。 クライアントの公式仕様に基づく例であり、特定のエンドポイントでの動作を保証するものではありません。
実行には、curlまたはPythonとRequests、利用可能なプロキシ接続先、対応する認証情報が必要です。HOST、PORT、USER、PASSは、利用するサービスの値に置き換えてください。接続先のプロトコルと認証方式を確認し、実行後は出口IPとDNSの経路をそれぞれ検証します。
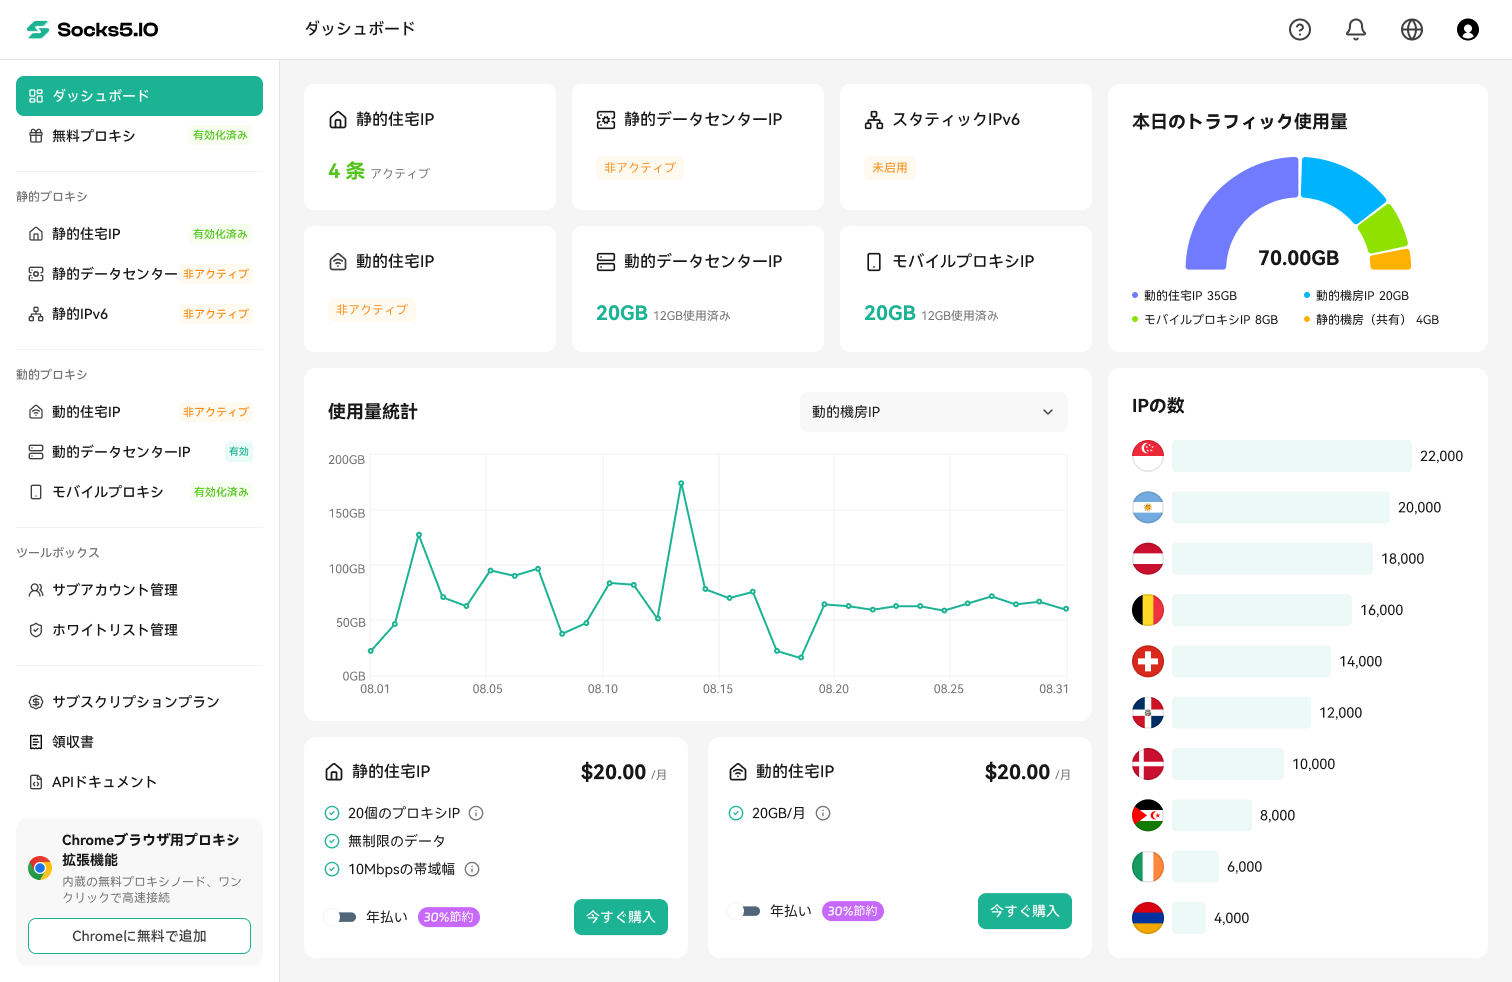
Socks5.IOでは、住宅用プロキシの設定ガイドを確認し、ダッシュボードのエンドポイントジェネレーターで接続情報を取得します。ホスト、ポート、対応プロトコル、地域指定、セッション設定は、現在のアカウントに表示される内容を使ってください。
ダッシュボードで取得したホスト、ポート、ユーザー名、パスワードを、利用するクライアントの対応する欄に入力します。地域やセッションの条件を変更した場合は、生成された接続情報を更新してください。画面の項目や利用条件は、現在のダッシュボードで確認できます。

設定画面の参考例です。認証情報と接続文字列は伏せています。実際の項目や利用条件は、現在のダッシュボードで確認してください。
curlで接続する
HTTPプロキシ経由でHTTPSサイトへ接続する例です。
curl --connect-timeout 15 --max-time 30 -x "http://HOST:PORT" --proxy-user "USER:PASS" "https://example.com"
SOCKS5を使い、接続先のDNSをプロキシ側で解決する場合は、次のように指定します。
curl --connect-timeout 15 --max-time 30 --socks5-hostname "HOST:PORT" --proxy-user "USER:PASS" "https://example.com"
--socks5では接続先をローカル側で名前解決し、--socks5-hostnameではプロキシ側に名前解決を任せます。詳しい動作は、curlの公式マニュアルで確認できます。
接続の詳細と出口IPを確認する例です。
curl -v --connect-timeout 15 --max-time 30 -x "http://HOST:PORT" --proxy-user "USER:PASS" "https://httpbin.org/ip"
Windows PowerShellでcurlが別コマンドの別名になっている環境では、curl.exeを使います。実際の認証情報を含むコマンドは、シェル履歴やプロセス一覧などに残る可能性があります。運用では、アクセス権を制限した設定ファイルや秘密情報の管理機能を利用してください。詳細ログも、認証情報が含まれていないか確認してから共有します。
Python Requestsで接続する
RequestsでSOCKS5を使う場合は、SOCKS対応の追加依存関係をインストールします。
python -m pip install "requests[socks]"
次のコードをproxy_check.pyとして保存します。環境変数PROXY_URLからプロキシURLを読み込み、IP確認サービスの応答を取得する例です。
import os
import requests

# PROXY_URLの形式:
# HTTP:   http://USER:PASS@HOST:PORT
# SOCKS5: socks5h://USER:PASS@HOST:PORT
proxy_url = os.environ.get("PROXY_URL")
if not proxy_url:
    raise SystemExit("環境変数PROXY_URLを設定してください。")

with requests.Session() as session:
    # OSのプロキシ環境変数やNO_PROXYによる影響を避ける
    session.trust_env = False
    session.proxies.update({
        "http": proxy_url,
        "https": proxy_url,
    })

    try:
        response = session.get(
            "https://httpbin.org/ip",
            timeout=(10, 20),
        )
        response.raise_for_status()
        print(response.json())
    except requests.RequestException as exc:
        # 認証情報を含む可能性があるため、例外全文は出力しない
        raise SystemExit(f"接続に失敗しました: {type(exc).__name__}") from None
続いて、ターミナルで環境変数を設定し、保存したファイルを実行します。以下は書式を示すプレースホルダーです。実際の認証情報をコマンド履歴や共有ログに残さないよう、運用環境では秘密情報の管理機能を利用してください。
bashの場合:
export PROXY_URL='socks5h://USER:PASS@HOST:PORT'
python proxy_check.py
Windows PowerShellの場合:
$env:PROXY_URL = 'socks5h://USER:PASS@HOST:PORT'
python proxy_check.py
HTTPプロキシを使う場合は、PROXY_URLをhttp://USER:PASS@HOST:PORTの形式にし、HTTP接続に対応するホストとポートを指定します。認証情報にURLの予約文字が含まれる場合は、設定前にユーザー名とパスワードをそれぞれURLエンコードしてください。
成功時はJSON応答のoriginに表示されるIPを、想定した出口IPと照合します。この結果だけでは、DNSの経路や他のアプリ通信までプロキシを経由しているとは判断できません。失敗時は、認証方式、エンドポイント、名前解決の順に切り分けてください。例外の全文には認証情報が含まれる可能性があるため、このコードは例外の種類だけを表示して終了します。
"http"と"https"という辞書のキーは、接続先URLの種類を表します。値に入れるURLは、プロキシへ接続する方式です。そのため、HTTPSサイト用の"https"にも、HTTPプロキシならhttp://...を指定します。
SOCKS5でプロキシ側のDNSを使う場合は、socks5h://...を指定します。ユーザー名やパスワードに@、:、/などが含まれる場合は、それぞれの値をURLエンコードしてください。方式と依存関係については、RequestsのSOCKS対応ドキュメントを参照できます。
この例のタイムアウトは接続待ち時間と読み取り待ち時間であり、処理全体の厳密な制限時間ではありません。また、trust_env = Falseは環境変数による証明書設定などにも影響するため、独自CAが必要な環境では信頼するCAを別途指定します。
Chrome・Playwrightで使う場合
認証が必要なブラウザ自動化では、HTTPプロキシから検証すると設定を進めやすくなります。Playwrightの公式ドキュメントでは、usernameとpasswordはHTTPプロキシ用の認証項目として説明されています。SOCKSプロキシを指定できることから、認証付きSOCKS5にも対応すると判断しないでください。使用するブラウザとバージョンの組み合わせで確認が必要です。
Playwrightの公式プロキシ設定と、Socks5.IOのPlaywright連携ガイドを確認し、現在のエンドポイントに合わせて設定してください。

ブラウザを起動したら、そのブラウザ自身でIP確認ページを開きます。ターミナルのcurlで成功しても、ブラウザに同じ設定が適用されているとは限りません。
接続できたあとに確認すること
ページが表示された、またはHTTP 200が返っただけでは、意図したプロキシを使った証拠にはなりません。 別のプロキシや直接接続を使っている可能性もあります。
- 出口IPを確認する。 プロキシ未使用時と比較し、想定した接続元IPになっているかを見る。
- HTTPとHTTPSの両方を試す。 CONNECTと証明書検証が正常に動くことを確かめる。
- DNSの経路を確認する。 実際のアプリで、ローカル側の問い合わせが発生していないかを確認する。
- 認証を確認する。 設定した方式が使われ、秘密情報がログに残っていないかを見る。
- プロキシ障害時の動作を試す。 接続不能時に、意図せず直接接続へ切り替わらないかを確認する。
- 速度と成功率を複数回測る。 必要に応じてUDP、ジッター、パケット損失も検証する。
ブラウザのDNSテスト結果が、そのままPythonや別アプリの動作を示すわけではありません。WebRTCによるIP漏えいや、プロキシを経由しないAPI通信にも注意し、利用するアプリごとに通信経路を確認してください。IPの国・都市判定にもデータベース間の差があるため、一つの判定結果だけで設定ミスとは断定できません。
よくあるエラーと切り分け方
| 症状 | 主な確認ポイント | 対処の方向性 |
|---|---|---|
| HTTP 407 | プロキシの認証情報、接続元IPの許可設定 | ユーザー名・パスワード、許可リストを修正する |
| SOCKS5のハンドシェイク失敗 | ホスト、ポート、方式、認証方式 | 対応するエンドポイントと認証方式に合わせる |
| DNSエラー | ローカルとプロキシ側のどちらで失敗したか | socks5://とsocks5h://の設定、名前解決経路を確認する |
| HTTP 403 | 接続先や中継サーバーによる拒否、アクセス権、セッション | 応答の発生元と利用条件、Cookie、認証状態を確認する |
| HTTP 429 | 応答を返したサービスのレート制限 | 頻度を下げ、Retry-Afterがあれば従う |
| TLS証明書エラー | プロキシ方式、信頼するCA、TLS検査の有無 | 証明書チェーンと設定を修正する |
407はプロキシ認証を示すステータスです。403や429は接続先、CDN、WAF、プロキシなどから返ることがあるため、ステータスだけで原因を決めず、ヘッダーや接続ログも確認します。証明書エラーを検証無効化で済ませると、接続先の正当性を確認できなくなるため、原因を修正しましょう。
SOCKSとHTTPを比較するときによくある誤解
「SOCKS5なら匿名で安全に使える」
SOCKS5は通信の中継方式です。接続先から見えるIPが変わっても、Cookie、ログイン情報、ブラウザのフィンガープリントまで消えるわけではありません。プライバシーは、DNS経路、暗号化、ログの取り扱い、アプリの設定を含めて考える必要があります。
「ポート番号を見れば方式がわかる」
1080はSOCKS、443はTLS通信でよく使われますが、ポート番号は慣例にすぎません。443番ポートのプロキシが必ずTLSで保護されるわけではなく、1080番ポートだから必ずSOCKS5とも限りません。接続方式、提供サービスの仕様、ハンドシェイクの結果で確認します。
「SOCKS5に変えればアクセス拒否を解消できる」
接続先の判定には、IP以外にもリクエスト頻度、Cookie、アカウント履歴、HTTPヘッダー、TLSの特徴などが関わります。HTTPからSOCKS5へ変更しても、CAPTCHAやレート制限、アクセス拒否がなくなる保証はありません。
自分の用途に合うプロキシを選ぶには
Web閲覧、API、Webスクレイピングが中心なら、まずHTTPプロキシの対応状況を確認しましょう。HTTP以外のTCPアプリや、対応環境でのUDP中継が必要なら、SOCKS5を検討します。
方式が決まったら、認証、DNS、暗号化する区間、出口IP、障害時の動作を実際のアプリで確認してください。導入する接続先や地域を検討する場合は、Socks5.IOの日本語サイトと設定ガイドを参照し、アカウントに表示される最新のエンドポイント情報に合わせて設定できます。


 Valerie Quinn